Scanner berhenti di permukaan. Yang saya kejar adalah urutan logika — langkah yang benar, di urutan yang salah.
berkas kasus — memutar 0000 / 0372 gulir
00 Pembuka
Aplikasi bicara
kalau tahu
cara mendengarnya.
Saya Revaldo. Saya membaca alur aplikasi sampai menemukan tempat di mana ia mengizinkan hal yang seharusnya tidak.
- Fokus
- Broken access control · Logic abuse · Client-side
- Metode
- Manual dulu. Alat memperluas jangkauan, bukan menggantikan pertimbangan.
- Etika
- Lapor ke vendor lebih dulu. Tidak pernah membocorkan.
Tanpa scope, tanpa laporan. Setiap temuan disertai reproduksi, bukti, dampak, dan cara memperbaikinya.
01 Kerja
Yang saya kerjakan setiap hari
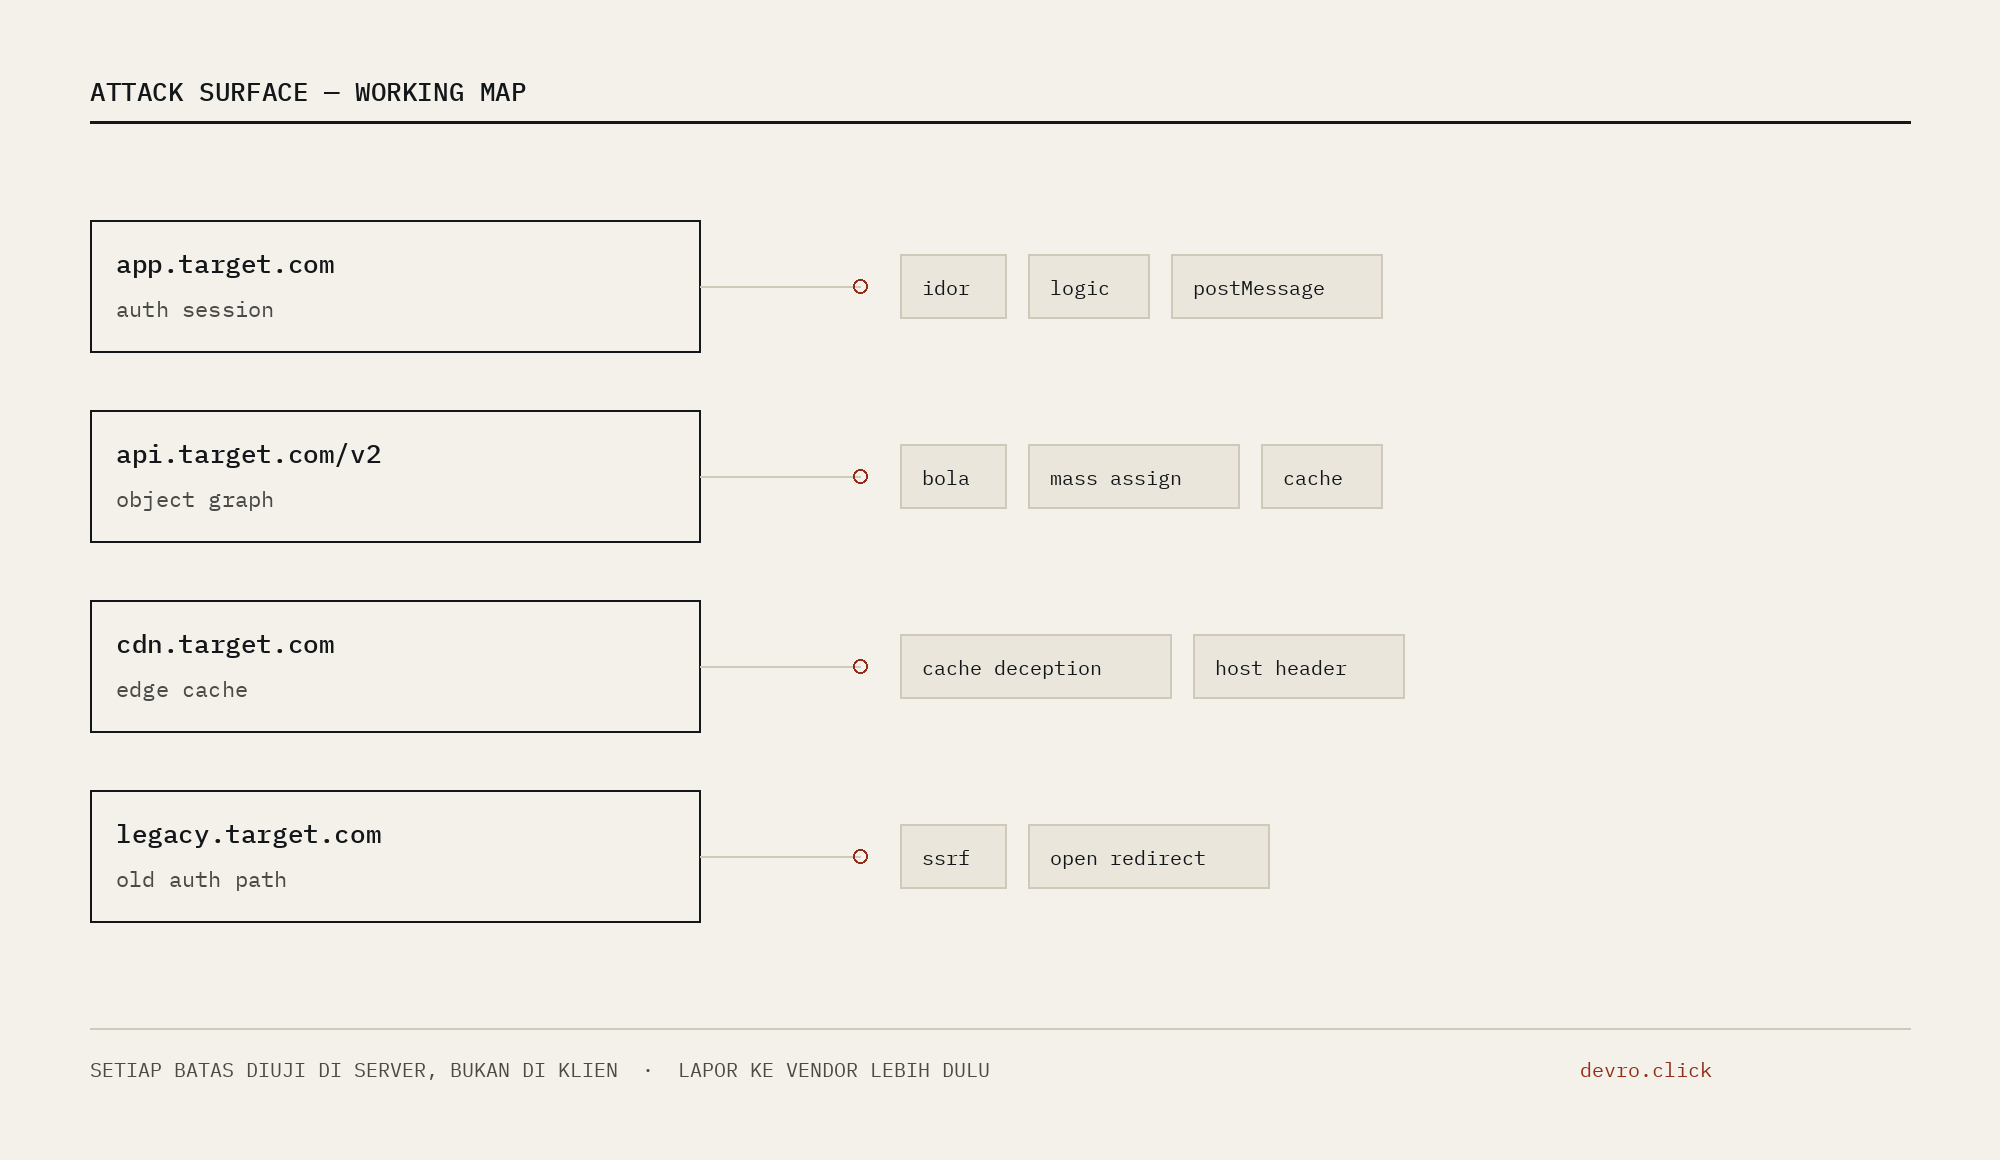
Broken access control
Objek yang bisa diambil alih hanya dengan mengganti satu pengenal. Batas otorisasi yang diuji di klien, bukan di server.
Business logic abuse
Alur yang benar tapi urutannya bisa dibelokkan — kupon dipakai dua kali, verifikasi dilewati, langkah pembayaran ditunda.
Client-side
DOM XSS, prototype pollution, postMessage tanpa pemeriksaan asal, dan data sensitif yang berhenti di JavaScript.
Server-side
SSRF, cache deception, request smuggling — kelas temuan yang butuh pemahaman infrastruktur, bukan sekadar payload.
Reconnaissance
Memetakan permukaan serang sebelum menyentuh apa pun: subdomain, berkas JavaScript, endpoint lama yang masih hidup.
02 Metode
Manual dulu. Otomatisasi dipakai untuk memperluas jangkauan, bukan untuk menggantikan pertimbangan.
Rekaman lapangan
Kerja ini berjalan di lorong yang sepi,
jam tiga pagi, tanpa sorotan.
Yang terlihat cuma hasil akhirnya. Sisi kerjanya: ratusan permintaan, catatan kecil, dan kesabaran untuk memeriksa hal yang tidak menarik.
-
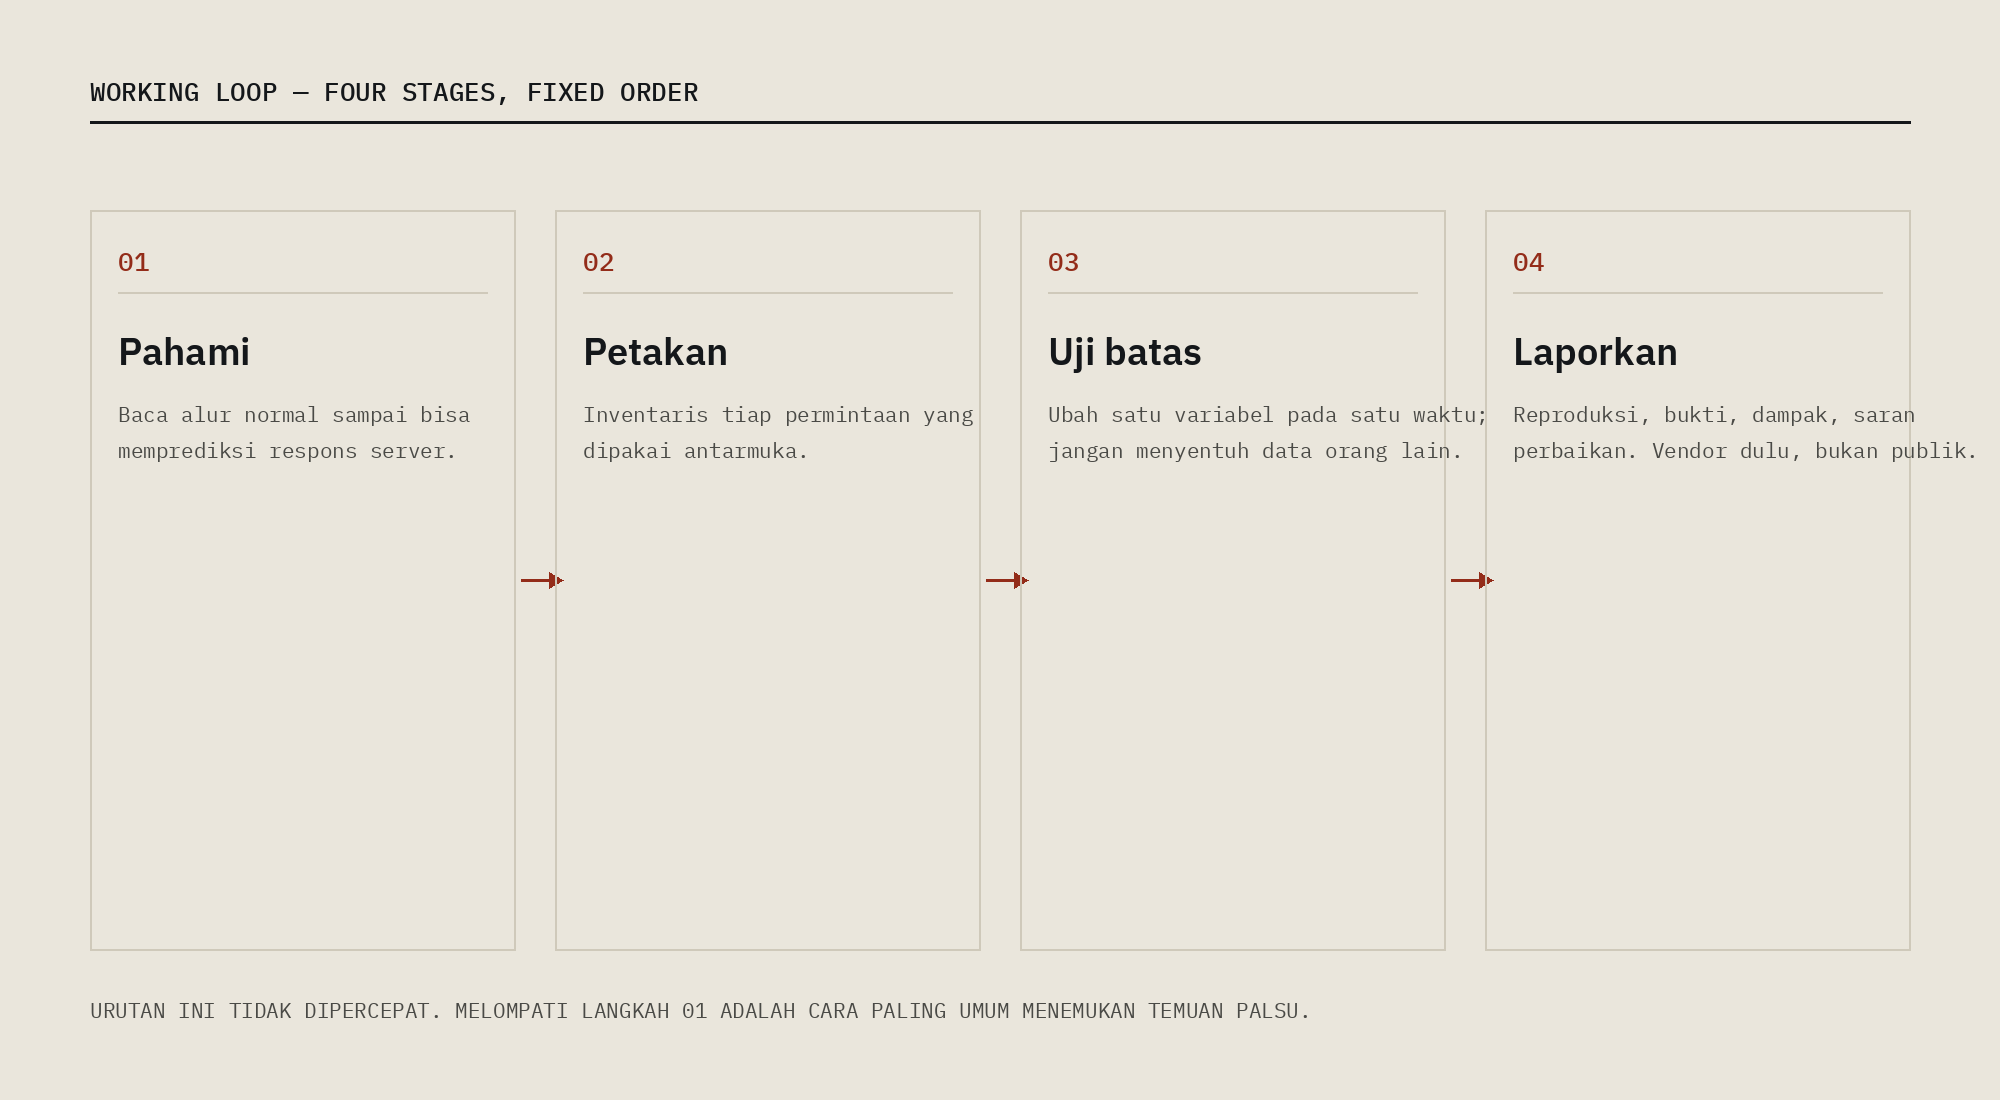
Pahami dulu, baru uji
Sebelum menyentuh permintaan apa pun, saya pelajari alur normal aplikasi. Kerentanan paling serius biasanya muncul justru saat alur itu dijalankan sedikit di luar kebiasaan.
-
Tetap di dalam scope
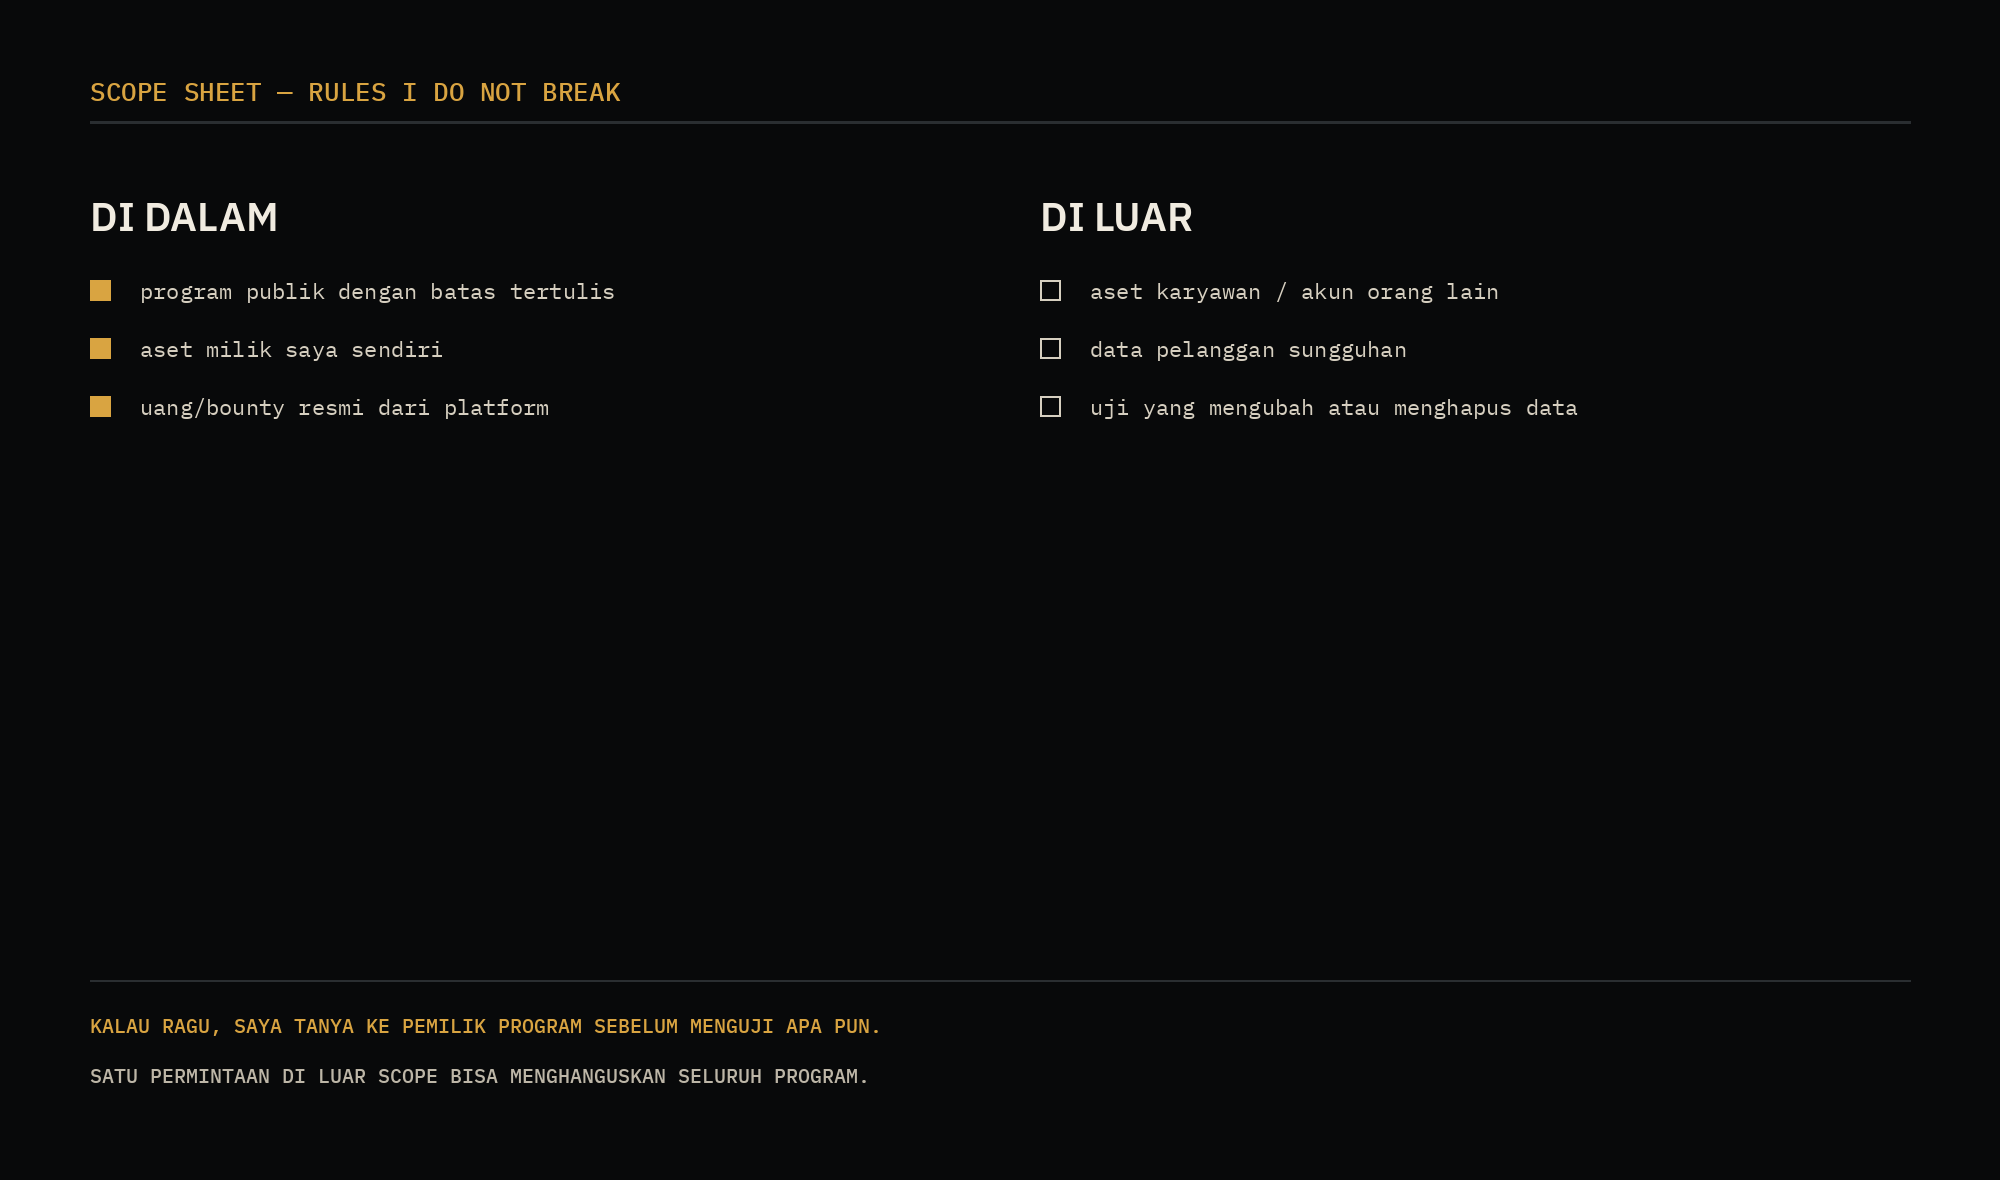
Setiap program punya batasnya. Saya baca batas itu lebih dulu dan tidak pernah melewatinya — bukan karena aturan, tapi karena laporan yang keluar dari scope tidak berguna untuk siapa pun.
-
Buktikan, jangan diklaim
Temuan tanpa langkah reproduksi hanyalah dugaan. Setiap laporan saya sertakan urutan langkah, bukti, dampak nyata, dan saran perbaikan yang bisa langsung dieksekusi tim.
-
Lapor ke vendor, bukan ke publik
Saya tidak pernah mempublikasikan detail yang belum diperbaiki. Kerentanan yang dibocorkan lebih dulu merugikan pengguna, bukan membantu mereka.
Yang tidak masuk laporan
kabel rak malam
Kabel yang sama saya susuri berulang kali. Rak yang sama, malam yang sama. Bagian ini tidak pernah masuk laporan karena tidak ada yang perlu diperbaiki.
03 Catatan lapangan
Papan kerja
Ini catatan yang saya simpan sambil bekerja. Ketik
help di dalamnya — ada beberapa perintah
yang tidak saya cantumkan.
devro shell — ketik help untuk daftar perintah.
04 Batas
Aturan yang tidak saya langgar
05 Platform
Tempat laporan saya masuk
06 Berkas
Ringkas, versi dokumen
Sekarang
Security Researcher — independen
Berburu kerentanan di program publik dan program pengungkapan kerentanan. Semua laporan disertai bukti dan analisis dampak.
Latihan
PortSwigger Web Security Academy
Lab terstruktur: SQL injection, XSS, access control, SSRF, OAuth, dan celah unggahan berkas.
Perkakas
Yang saya pakai setiap hari
Burp Suite · ffuf · httpx · subfinder · Nuclei · Nmap · Python · Bash · Git.
Bahasa
Indonesia & Inggris
Laporan dan dokumentasi teknis ditulis dalam bahasa yang dipakai tim keamanannya.